本日のニュース総括(36件)
本日のニュース総括(36件)
📊 今日の総括
今日の技術ニュースは、AI業界の巨人たちが次のステージへと駒を進めていることを明確に示しています。Anthropicはエンタープライズ向けの特定用途AIと独自半導体開発による垂直統合戦略を加速。一方でAWSは、Glueの大幅な値下げとIcebergサポート強化でデータ基盤のコモディティ化を推進しています。そしてNVIDIAからは、AIの性能はモデル単体ではなく、それを取り巻く「ハーネス」こそが重要であるという、エンジニアリングの価値を再定義する重要な提言がなされました。
🔍 ピックアップ
【1】Anthropic、セキュリティ機能「Mytos 5」開放と独自半導体開発でエンタープライズ戦略を加速
■ 何が変わるか
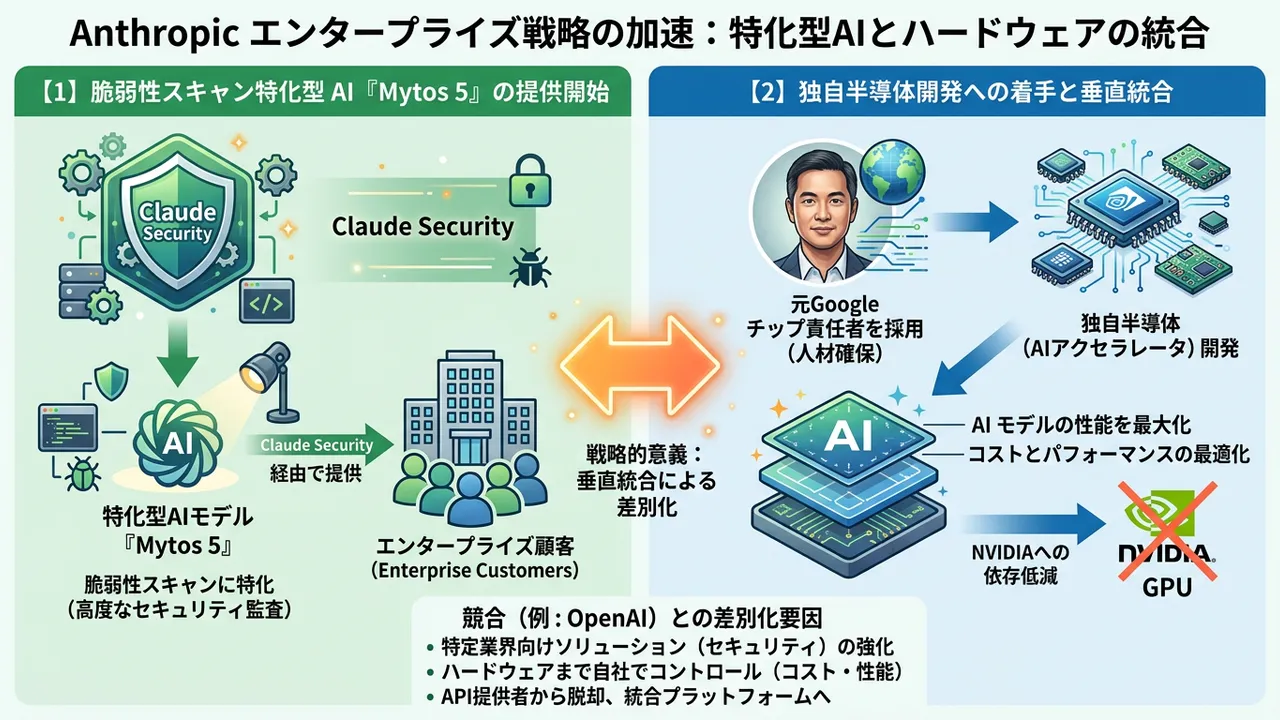
Anthropicが法人向け戦略を二つの側面で大きく前進させました。一つは、エンタープライズ顧客向けに、脆弱性スキャンに特化したAIモデル「Mytos 5」を「Claude Security」経由で提供開始したことです。これは汎用的な対話モデルではなく、セキュリティ監査という専門タスクに最適化されています。もう一つは、元Googleのチップ責任者を採用し、AIモデルの性能を最大化するための独自半導体開発に着手したという報道です。
■ なぜ重要か
この動きは、Anthropicが単なる大規模言語モデルのAPI提供者から、特定業務ソリューションとそれを支えるハードウェアまでを自社でコントロールする「垂直統合型AI企業」へと進化しようとしていることを示しています。特化モデルは高い付加価値を生み、独自半導体はNVIDIAへの依存を低減しつつ、コストと性能を最適化する狙いがあります。これは、OpenAIやGoogleとの競争において、極めて重要な戦略的差別化要因となります。
■ あなたへの影響
セキュリティエンジニアは、AIを活用した高度な脆弱性スキャンツールという新たな選択肢を得られます。すべてのエンジニアにとっては、将来的に利用するAIサービスが、より特定の用途に特化し、独自のハードウェア上で動作することで、性能やコスト体系が大きく変わる可能性を示唆しています。汎用APIをただ利用するだけでなく、特定のドメインに最適化されたAIをどう活用するかが問われる時代になります。
■ アクション
まず、自社のセキュリティチームに「Claude Security」の情報を共有し、現在の脆弱性スキャンプロセスをAIで代替または補強できるか検討してみましょう。次に、AI企業の独自半導体開発の動向を継続的にウォッチしてください。これが将来のAIサービスの利用料金や性能、APIの仕様に直接影響を与える可能性があります。特に、NVIDIA製GPUとの性能・コスト比較に関する情報は重要です。
■ 元記事
🔗 Anthropic、「ミュトス 5」を脆弱性スキャンに開放──「Claude Security」経由でEnterprise顧客が利用可能に(ITmedia NEWS) - Yahoo!ニュース
【2】AWS Glue 6.0が30%の値下げとApache Iceberg v3完全サポートで登場
■ 何が変わるか
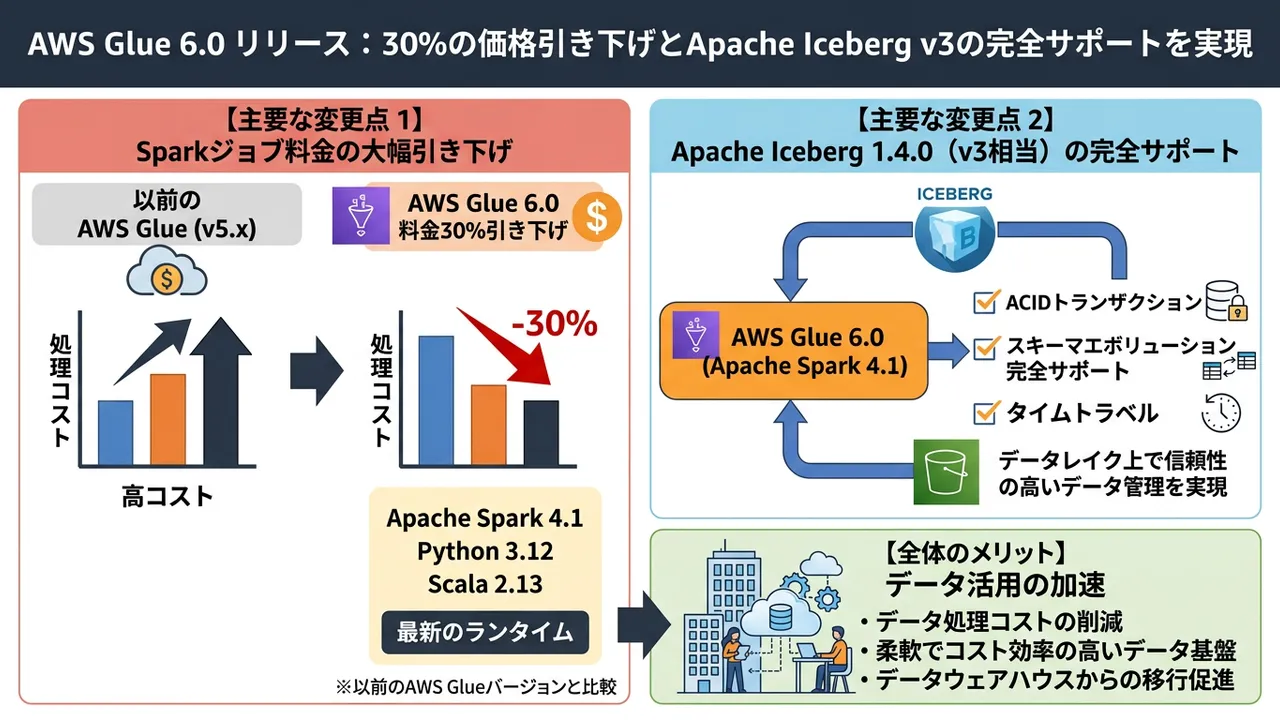
AWSの主要なサーバーレスETLサービス「AWS Glue」がバージョン6.0にメジャーアップデートされました。最大の注目点は、Glue for Sparkジョブの料金が30%引き下げられたこと、そして、モダンなデータレイクのテーブルフォーマットであるApache Icebergのバージョン1.4.0(AWSのブログではv3と表現)を完全にサポートしたことです。これにより、Icebergテーブルに対するブランチやタグの作成といったDDL操作や、SparkプロシージャがGlueから直接実行可能になります。
■ なぜ重要か
このアップデートは、データエンジニアリングにおける「コスト」と「モダンなアーキテクチャ」という二大関心事に直接応えるものです。30%の値下げは、データ処理量が増え続ける企業にとって非常に魅力的です。また、Icebergの完全サポートは、AWSがデータレイクハウスアーキテクチャを強力に推進している証です。信頼性の高いACIDトランザクションやタイムトラベル機能をデータレイク上で実現できるIcebergは、もはやデファクトスタンダードであり、Glueがその中核を担うという強いメッセージです。
■ あなたへの影響
AWSでデータパイプラインを構築・運用しているデータエンジニアやバックエンドエンジニアは、直接的なコスト削減の恩恵を受けられます。また、これからデータ基盤を構築する、あるいは刷新する場合には、AWS GlueとApache Icebergを組み合わせたデータレイクハウス構成が、最も有力な選択肢の一つとなります。これにより、高価なDWH(データウェアハウス)への依存を減らし、より柔軟でスケールしやすいデータ基盤を構築できます。
■ アクション
まずは、現在のAWS利用料明細を確認し、Glueのコストがどれだけ削減されるか試算してみましょう。次に、公式ブログを読み、Glue 6.0へのアップグレードパスを確認してください。まだParquetなどのファイルベースでデータレイクを管理している場合は、この機会にApache Icebergへの移行を本格的に検討する絶好のタイミングです。Icebergの公式ドキュメントで、スキーマ進化やパーティション変更の柔軟性を確認しておくと良いでしょう。
■ 元記事
【3】AI性能の主役交代か?NVIDIAが提唱するモデルより重要な「ハーネス」の概念
■ 何が変わるか
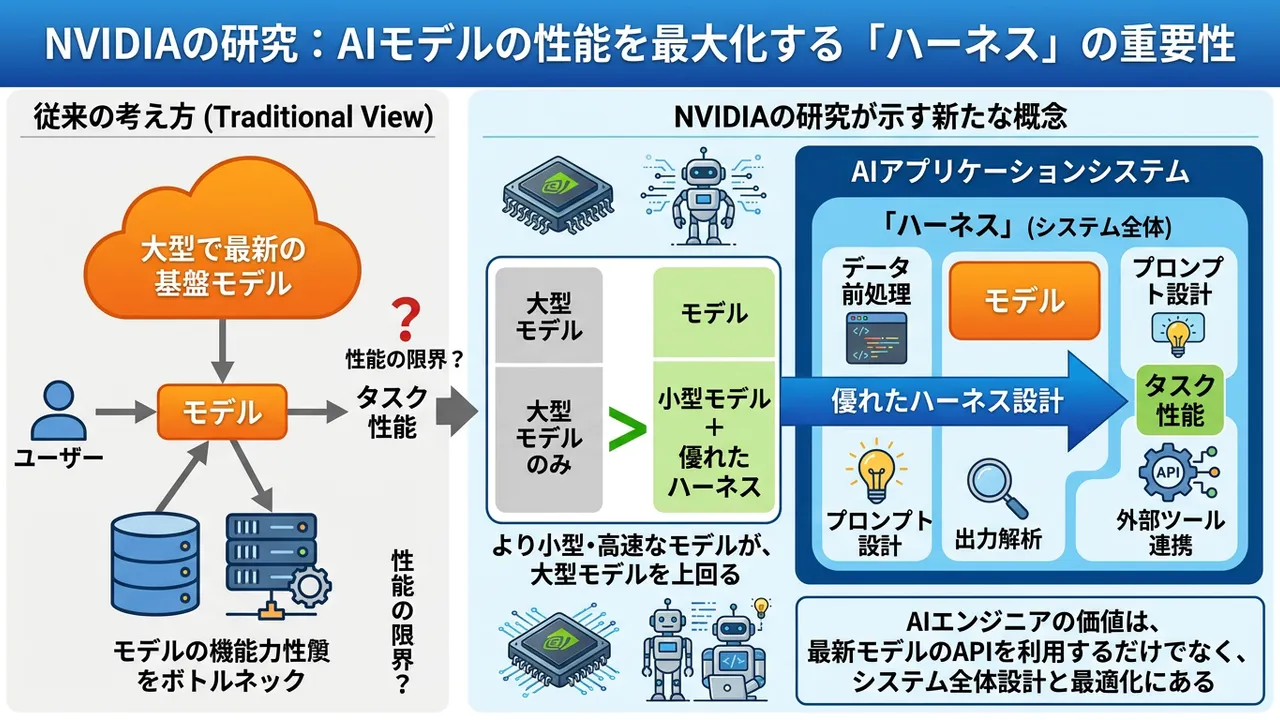
NVIDIAの研究が、AIアプリケーション開発における新たな視点を提示しました。それは、最終的なタスクの性能を左右するのは、AIモデルそのものの性能よりも、モデルを取り巻くシステム全体、すなわち「ハーネス」であるというものです。ハーネスとは、データの前処理、プロンプトのエンジニアリング、出力の解析・検証、外部ツールとの連携といった、モデルの周辺技術の総体を指します。研究では、優れたハーネスを設計することで、小型で安価なモデルが、巨大で高価なモデルを凌駕する性能を達成できることを示しました。
■ なぜ重要か
これは、AI開発のパラダイムシフトを示唆しています。これまで業界は、より賢い基盤モデルを開発する「モデル競争」に明け暮れてきました。しかしこの研究は、その競争が一定の成熟に達し、今やアプリケーションの価値を最大化する主戦場は、モデルをいかに賢く使うかという「エンジニアリング」の領域に移ったことを示しています。モデルはコモディティ化し、それを使いこなす「ハーネス」の設計こそが、企業の競争優位性を生むというわけです。
■ あなたへの影響
AIを活用するすべてのエンジニアにとって、これは自らの価値を再認識する機会です。単に最新モデルのAPIを呼び出すだけでは不十分で、いかに効率的なデータパイプラインを組むか、いかに的確なプロンプトを生成・管理するか、いかに安定した出力を得るための後処理を実装するか、といった周辺のシステム設計能力がこれまで以上に重要になります。あなたのエンジニアリングスキルが、AIの性能を直接的に引き出す鍵となるのです。
■ アクション
新しいAIプロジェクトを始める際、いきなり最強のモデル(例: GPT-5.6)から試すのではなく、まず安価なモデル(例: Claude 3 HaikuやDeepSeek)でプロトタイプを組み、「ハーネス」の設計に時間を投資しましょう。特に、タスクの成功を測るための評価指標と評価基盤(Evaluation Suite)の構築を最優先で行うべきです。それにより、ハーネスの改善が性能にどう寄与するかを定量的に測定しながら、開発を進めることができます。
■ 元記事
内訳:
注目記事
Anthropic、「ミュトス 5」を脆弱性スキャンに開放──「Claude Security」経由でEnterprise顧客が利用可能に(ITmedia NEWS) - Yahoo!ニュース
2026-08-22
Snowflakeタグベースマスキングの詳細制御:SYSTEM$GET_TAG_ON_CURRENT_COLUMNで部分マスクの粒度を動的に調整
この記事では、Snowflakeの高度なセキュリティ機能であるタグベースマスキングポリシーを活用し、データ保護の粒度を動的に制御する方法について検証しています。特に、SYSTEM$GET_TAG_ON_CURRENT_COLUMN関数を使用することで、カラムに付与されたタグの値に応じて部分的なデータマスキングの範囲や形式を切り替える構成が焦点です。これにより、単一のマスキングポリシーで複数のセキュリティ要件に対応できるようになり、機密データのアクセス制御とプライバシー保護を柔軟かつ効率的に実現できます。記事では、具体的な実装例と検証結果を通して、この機能の強力な応用可能性を示しています。
SnowflakeのタグベースマスキングとSYSTEM$GET_TAG_ON_CURRENT_COLUMNを組み合わせることで、タグの値に基づいて部分マスクの粒度を動的に変更でき、データ保護の柔軟性と制御性が飛躍的に向上します。
2026-08-22
VS Code Remote-SSHでプライベートEC2へのセキュアな接続:SSM Session Manager活用術
この記事では、セキュリティを強化しつつ開発効率を向上させるため、VS CodeのRemote-SSH機能を利用して、パブリックIPアドレスやインバウンドのポート22を開放せずにプライベートサブネット内のEC2インスタンスへSSH接続する方法を解説しています。AWS Systems ManagerのSession Managerを中継することで、従来のSSH接続におけるセキュリティリスクを大幅に低減できます。記事では、具体的な設定手順、検証結果、そして実際に遭遇した「ハマりポイント」とその解決策が詳細に説明されており、開発者が安全かつ簡単にリモート開発環境を構築するための貴重なガイドとなっています。
パブリックIPやポート22を開放せず、SSM Session Managerを介してVS Code Remote-SSHからプライベートEC2に安全に接続できるため、セキュリティと利便性を両立したリモート開発環境を実現できます。
2026-08-22
記事一覧
36件
絞り込み
カテゴリー
タグ
Vercelのプロダクションおよびプレビュー環境向け常時トレース機能
Vercelが、プロダクションおよびプレビュー環境向けの常時トレース機能(ベータ版)を発表しました。この機能により、実際のユーザーリクエストを再現することなくデバッグが可能となり、ライブトラフィックから継続的にトレースを収集します。ユーザーはサンプリングルールを設定することで、トレースする環境やパスプレフィックスを細かく制御できます。インフラストラクチャや外部フェッチのスパントレースは自動的に収集され、フレームワークやカスタムスパンは`@vercel/otel`で計測可能です。全チームで利用でき、料金は100万スパン単位あたり0.50ドルで、ログ保持ポリシーに従います。
常にライブトラフィックのトレースを収集し、柔軟なサンプリングルールで制御できる「常時トレース」機能により、本番環境のデバッグとパフォーマンス分析が飛躍的に向上します。
2026-08-22

v0アプリがVercel Connectを介してSlack, Googleなど100以上のサービスと連携可能に
v0で構築されたアプリケーションやエージェントが、Vercel Connectを介してSlack、Google、Notion、GitHub、Salesforceを含む100以上のサードパーティサービスと安全に連携できるようになりました。v0にプロンプトするだけで簡単にコネクターを設定でき、これらはチームで共有・再利用可能です。一部のサービスではVercelがアプリ登録を代行し、設定の手間を省きます。接続には短命なトークンが使用されるため、セキュリティも強化されます。記事では、Playwrightでブラウザを操作し、SlackやGmail、Linearを統合した音声駆動型ブラウザエージェントの事例も紹介されています。
Vercel Connectにより、v0で生成されたAIアプリケーションが多種多様な外部サービスとセキュアに連携可能となり、より高度で実用的なAI駆動型ワークフローを簡単に構築できるようになりました。
2026-08-22
Vercel AI GatewayでDeepSeek V4 Flash Vision Experimentalが利用可能に
Vercel AI Gatewayに、DeepSeek V4 Flash Vision Experimentalが新たに登場しました。この実験的なモデルは、テキストだけでなく画像も同時に受け付けるマルチモーダル対応で、画像の説明、スクリーンショットからのテキスト読み取り、チャート分析などを同一のプロンプト内で実行できます。JPEGやPNGなど主要な画像フォーマットに対応しており、コーディングエージェントとの連携も可能です。モデルIDに「-exp」とある通り実験的なリリースであるため、本番環境では代替モデルの準備が推奨されます。AI Gatewayはプロバイダーの価格にマークアップせず、利用料がかからない点が特徴です。
画像とテキストを同時に扱えるDeepSeek V4 Flash Vision ExperimentalがVercel AI Gatewayで利用可能になり、マルチモーダルAIアプリケーションの開発が手軽に試せるようになりました。
2026-08-22
OpenAIのGPT-5.6 Solが価格改定でさらに50%割引に(Vercel AI Gateway経由)
OpenAIがGPT-5.6 Solのリスト価格を値下げし、Vercel AI Gatewayの50%割引がこの新しい低価格に9月18日まで適用されることになりました。この結果、入力トークンは20%、出力トークンは3分の1も安くなり、大幅なコスト削減が実現されます。割引はOpenAIの全サービスティアに適用され、既存のAPIリクエストはモデルID変更なしで自動的に新価格で請求されます。コーディングエージェントとの連携方法や、BYOK(Bring Your Own Key)オプションについても案内されています。
OpenAIのGPT-5.6 Solの価格が大幅に引き下げられ、Vercel AI Gatewayの割引と合わせて非常に安価に利用できるようになったことで、AIモデルの利用コストが劇的に改善されます。
2026-08-22
Vercel CLIがDNS、ドメイン、プロジェクト管理コマンドのサポートを拡張
Vercel CLIが大幅に機能拡張され、DNSレコード、ドメイン、およびプロジェクトの管理を直接コマンドラインから行えるようになりました。これにより、DNSレコードの検査・更新、Vercelで購入したドメインの更新、プロジェクトの一時停止・再開、Web AnalyticsやSpeed Insightsなどのオブザーバビリティ設定が可能になります。さらに、プロジェクトメンバーの追加や削除といった管理操作もCLIから実行できるようになりました。これらの新コマンドはスクリプトでの利用を想定したJSON出力もサポートしており、破壊的な操作には明示的な確認が求められます。
Vercelの多くの管理機能がCLIから利用可能になったことで、DNS、ドメイン、プロジェクト設定の自動化とスクリプト連携が格段に容易になり、開発者の生産性が向上します。
2026-08-22
VercelのDeployment Storageでデプロイメントのロールバックが常に可能に
Vercelの新しいDeployment Storage機能は、すべてのデプロイメント(ページ、関数、アセット)のファイルを保持し、必要に応じて過去のバージョンへの迅速なロールバックを可能にします。本番環境でバグが発見された場合や変更を取り消したい場合でも、数秒で以前のデプロイメントに瞬時に戻すことができます。これにより、再構築の必要なく安定した運用を維持できます。利用者はデプロイメントの保持期間を自由に設定でき、ストレージの利用量に応じて料金が発生します。より効率的な利用のため、出力ディレクトリの削減やVercel Blobへの大容量ファイルの移動などのヒントも提供されています。
デプロイメントの全ファイルを保持することで、本番環境でのトラブル発生時に過去の安定したバージョンへ数秒で瞬時に戻せるようになり、運用の安全性が大幅に向上します。
2026-08-22
Snowflakeタグベースマスキングの詳細制御:SYSTEM$GET_TAG_ON_CURRENT_COLUMNで部分マスクの粒度を動的に調整
この記事では、Snowflakeの高度なセキュリティ機能であるタグベースマスキングポリシーを活用し、データ保護の粒度を動的に制御する方法について検証しています。特に、SYSTEM$GET_TAG_ON_CURRENT_COLUMN関数を使用することで、カラムに付与されたタグの値に応じて部分的なデータマスキングの範囲や形式を切り替える構成が焦点です。これにより、単一のマスキングポリシーで複数のセキュリティ要件に対応できるようになり、機密データのアクセス制御とプライバシー保護を柔軟かつ効率的に実現できます。記事では、具体的な実装例と検証結果を通して、この機能の強力な応用可能性を示しています。
SnowflakeのタグベースマスキングとSYSTEM$GET_TAG_ON_CURRENT_COLUMNを組み合わせることで、タグの値に基づいて部分マスクの粒度を動的に変更でき、データ保護の柔軟性と制御性が飛躍的に向上します。
2026-08-22
VS Code Remote-SSHでプライベートEC2へのセキュアな接続:SSM Session Manager活用術
この記事では、セキュリティを強化しつつ開発効率を向上させるため、VS CodeのRemote-SSH機能を利用して、パブリックIPアドレスやインバウンドのポート22を開放せずにプライベートサブネット内のEC2インスタンスへSSH接続する方法を解説しています。AWS Systems ManagerのSession Managerを中継することで、従来のSSH接続におけるセキュリティリスクを大幅に低減できます。記事では、具体的な設定手順、検証結果、そして実際に遭遇した「ハマりポイント」とその解決策が詳細に説明されており、開発者が安全かつ簡単にリモート開発環境を構築するための貴重なガイドとなっています。
パブリックIPやポート22を開放せず、SSM Session Managerを介してVS Code Remote-SSHからプライベートEC2に安全に接続できるため、セキュリティと利便性を両立したリモート開発環境を実現できます。
2026-08-22
Android CLIスキルでXML ViewをJetpack Composeへ移行:公式移行ツール実践ガイド
Android開発における「Compose First」宣言を受け、従来のXML ViewからJetpack Composeへの移行は多くの開発者にとって重要な課題です。この記事では、この移行プロセスを支援するために提供されているAndroid CLIの公式スキルを実際に試した結果を報告しています。既存のXMLレイアウトを自動的にJetpack Composeコードに変換するこのツールは、移行作業の効率化に大きく貢献します。記事では、ツールの使い方や、変換後のコードの品質、注意すべき点などが詳細に検証されており、開発者がスムーズに移行を進めるための貴重な知見が提供されています。
Android CLIの公式スキルを用いることで、既存のXML ViewからJetpack Composeへの移行が自動化・効率化され、Compose First時代へのスムーズな移行を強力に支援します。
2026-08-22

S3書き込み権限なしでAWS DevOps AgentにAthenaクエリを実行させる方法:Managed Query Resultsの活用
この記事は、AWS DevOps AgentがAmazon Athenaのクエリを実行する際に、S3へのs3:PutObject権限がセキュリティガードレールによって制限されるという一般的な課題に対処しています。通常のAthenaクエリ結果はS3に保存されるため、この権限がないとAgentが機能しません。筆者はこの問題を解決するために、Athenaの「Managed Query Results」機能を活用することを提案し、その検証結果を詳しく紹介しています。これにより、AgentがS3への直接書き込み権限を持たずにWAFログなどのデータ調査を実行できるようになり、セキュリティを維持しつつ運用の柔軟性を高めることが可能です。
S3への書き込み権限が制限された環境でも、AWS DevOps AgentがAthenaのManaged Query Resultsを利用することで、セキュアにデータ調査を実行できる革新的な解決策を提示しています。
2026-08-22
AWS CLI aws loginとcredential_processの競合問題:Terraform利用時の回避策
この記事では、AWS CLIのaws loginコマンドをTerraformと組み合わせて使用する際に、デフォルトプロファイルにcredential_processを設定するとログインできないという問題について解説しています。credential_processは柔軟な認証情報取得を可能にする一方で、aws loginの挙動と干渉することが原因とされています。記事ではこの事象が発生するメカニズムを明らかにし、具体的なエラーメッセージや検証結果を提示しています。そして、この問題を回避するための実用的な解決策として、特定のプロファイル設定や環境変数の利用など、複数の方法が紹介されており、開発者が直面する認証課題を解決に導きます。
Terraformでaws loginを利用する際にcredential_processが原因で発生する認証エラーに対する具体的な原因分析と、複数の実用的な回避策が提示されており、AWS環境における認証設定の複雑さを解決します。
2026-08-22
FAQボット導入後の電話問い合わせ削減戦略:生成AI活用と問い合わせ3分類アプローチ
この記事では、FAQボットを導入しても電話での問い合わせが減らないという企業が直面する課題について掘り下げています。その主な理由を分析し、より効果的に問い合わせを削減するための実践的なアプローチとして、「問い合わせの3分類」という考え方を提案しています。この分類に基づき、生成AIチャットボットを最適に活用することで、それぞれの問い合わせ種別に応じた適切な対応策を設計し、顧客満足度を維持しつつ問い合わせ業務の効率化を図る方法が示されています。これにより、従来のFAQボットでは対応しきれなかった複雑な問い合わせにも対応可能となり、真の問い合わせ削減が期待できます。
FAQボットだけでは解決しない電話問い合わせに対し、問い合わせを3分類し生成AIチャットボットを組み合わせることで、問い合わせ削減と顧客対応品質向上を両立させる具体的な戦略を提示しています。
2026-08-22

DOJがa16zを独占禁止法違反で調査:ベンチャーキャピタル業界への影響とは
米司法省(DOJ)が、著名なベンチャーキャピタルAndreessen Horowitz(a16z)に対して独占禁止法違反の疑いで調査を進めていると報じられています。問題となっているのは、a16zのパートナーが競合する企業の取締役会にそれぞれ名を連ねている状況です。具体的には、Ben Horowitz氏がDatabricks、Martin Casado氏がFivetranのボードメンバーであることが挙げられます。これは112年前の古い独占禁止法を適用する異例のケースであり、VC業界の慣行に大きな影響を与える可能性があります。この調査は、VCによる投資先企業への支配力と市場競争の健全性について新たな議論を巻き起こすでしょう。
DOJがa16zに対して古い独占禁止法を適用し、競合する投資先企業のボードにVCパートナーが就任している問題を調査していることは、VC業界のガバナンスと市場競争における前例のない変化を示唆しています。
2026-08-22

Starcloud、軌道上データセンター向けに2億5000万ドルを調達:宇宙アクセス競争激化の中で
Starcloud社が、軌道上データセンターの開発を目指し、2億5000万ドルの資金調達に成功しました。この資金調達は、宇宙への打ち上げオプションが枯渇しつつあるという厳しい状況の中で行われました。宇宙空間におけるデータ処理能力の需要が高まる中、軌道上データセンターは新たなフロンティアとして注目されています。しかし、打ち上げコストや技術的な課題が山積しており、宇宙アクセスの確保が重要な競争要因となっています。この動きは、宇宙産業における新たなインフラ構築への投資が活発化していることを示唆しています。
宇宙へのアクセスが困難になる中でStarcloudが軌道上データセンターという革新的なコンセプトで多額の資金を調達したことは、宇宙インフラ競争の新局面を告げています。
2026-08-22
AWS CLIでGrok 4.6をAmazon Bedrock Runtimeから利用する方法:認証とプロファイル設定
この記事では、Amazon Bedrockで利用可能になったGrok 4.6をAWS CLI経由で試す手順を解説しています。特に、aws bedrock-runtime converseコマンドを使用し、IAM認証のみでモデルを呼び出せる点が強調されています。Bearer Tokenの発行が不要であるため、セキュリティと運用の簡素化が実現できます。また、GlobalおよびUS Geoの推論プロファイルの使い分けについても検証しており、地域に応じた設定の柔軟性が示されています。これにより、開発者はより手軽にGrok 4.6をAWS環境で利用開始できるようになります。
Grok 4.6をAmazon Bedrock Runtime経由でAWS CLIからIAM認証だけで手軽に利用できるため、Bearer Token不要で安全かつ効率的なモデル呼び出しが可能です。
2026-08-22
米アンソロピック、IPO前に創業者の議決権強化を検討―信託主導の取締役会と重なる統治構造 - 財経新聞
2026-08-22
AnthropicのIPO:SpaceXを超える可能性と市場評価の課題
AIスタートアップAnthropicの今後のIPOについて、SpaceXと比較しながらその可能性と課題を考察する記事です。Anthropicは大規模言語モデル開発においてOpenAIに次ぐ存在として高い評価を受けていますが、その市場価値がSpaceXのIPO規模を上回るかどうかが注目されています。記事では、Anthropicの成長性、技術力、そして収益モデルといった要素を分析し、IPOにおける成功の鍵と潜在的なリスクを提示しています。AI市場の加熱ぶりと、未上場企業の評価の難しさを反映した内容です。
AnthropicのIPOがSpaceXのそれを超える可能性を秘めていると報じられており、AI市場における同社の高い期待値と、それに伴う市場評価の複雑さを浮き彫りにしています。
2026-08-22
デビッド・サックス氏、Anthropic CEOのAI安全推進を「規制の虜」と批判しオープンソースAIの将来に警鐘
テック業界の著名投資家デビッド・サックス氏が、AnthropicのCEOであるダリオ・アモデイ氏が推進するAIの安全性に関する取り組みを「規制の虜」であると強く批判しました。サックス氏は、このような動きが最終的にはオープンソースAIの禁止に繋がる可能性があると警鐘を鳴らしています。この論争は、AIの安全性規制のあり方と、オープンソースAIコミュニティの自由な発展との間で高まる緊張を浮き彫りにしています。AI技術の未来と、そのガバナンスに関する重要な議論を提起するものです。
デビッド・サックス氏が、AIの安全性推進がオープンソースAIの禁止に繋がる可能性を指摘し、AI規制のあり方に関する重要な議論を喚起しています。
2026-08-22

米司法省がAndreessen Horowitzの取締役兼任問題で調査:112年前の独占禁止法を適用か
米国司法省が著名VCのAndreessen Horowitz(a16z)を、取締役兼任に関する独占禁止法違反の疑いで調査していると報じられています。具体的には、a16zのパートナーが競合するDatabricksとFivetranの両社の取締役を務めている点が問題視されています。この調査では、112年前のあまり使われてこなかった独占禁止法が適用される可能性があり、ベンチャーキャピタル業界全体に大きな影響を与える可能性があります。スタートアップへの投資と成長を支援するVCの役割と、市場の公正な競争を維持する規制とのバランスが問われています。
Andreessen Horowitzのパートナーが競合他社の取締役を兼任している問題に対し、米司法省が独占禁止法を適用して調査している点が、VC業界に大きな波紋を呼んでいます。
2026-08-22
Anthropicが独自半導体開発に着手、NVIDIA依存からの脱却を目指す
大手AI開発企業Anthropicが、AIモデルの性能向上とコスト削減のため、独自半導体の開発に乗り出していることが報じられました。これは、AI開発におけるNVIDIA製GPUへの高い依存度を低減し、サプライチェーンのリスクを分散する戦略の一環と見られます。自社で最適化されたハードウェアを持つことで、より効率的かつ安全なAIシステムの構築が可能になると期待されています。この動きは、AI業界における垂直統合の流れを加速させるものとして注目されます。
Anthropicが独自半導体開発を進めることで、AIシステム開発におけるNVIDIAへの依存を低減し、将来的な競争力強化を目指しています。
2026-08-22
AWS CLI v2.36.29リリース:マイナーアップデートのお知らせ
このリリースは、AWS Command Line Interface (CLI) のバージョン2.36.29に関するものです。通常、このようなマイナーバージョンアップでは、バグ修正、パフォーマンス改善、または小規模な新機能追加が含まれます。具体的な変更点の詳細はリリースノートで確認する必要がありますが、安定性と利便性の向上が目的とされています。ユーザーは最新版にアップデートすることで、改善された機能を享受できるでしょう。
AWS CLIのバージョン2.36.29がリリースされ、安定性と機能の微調整が行われています。
2026-08-22
米企業のAI支出、OpenAIがAnthropicに急接近 - BigGo ファイナンス
2026-08-22
AWS Glue 6.0がリリース:30%の価格引き下げとApache Iceberg v3の完全サポートを実現
AWS Glue 6.0が新たにリリースされ、以前のバージョンと比較して30%のコスト削減が実現されました。この新バージョンは、Apache Spark 4.1、Python 3.12、Scala 2.13といった最新のランタイムに完全に刷新されています。これにより、データ統合ジョブのパフォーマンス向上と開発体験の改善が期待されます。さらに、データレイクのオープンテーブルフォーマットであるApache Iceberg v3の完全なサポートが追加され、より柔軟で堅牢なデータ管理が可能となりました。
AWS Glue 6.0は、最新ランタイムへのアップデートにより性能が向上しつつ、30%の価格引き下げとApache Iceberg v3の完全サポートで、データ統合・管理におけるコスト効率と柔軟性を大幅に高めています。
2026-08-22

Amazon Bedrock AgentCore Web Search Toolの日本語クエリ対応検証(東京リージョン)
Amazon Bedrock AgentCore Web Search Toolが東京リージョンで利用可能になったことを受け、日本語での検索性能を検証する記事です。DevelopersIOの日本語記事を対象に、Web Search Toolがどれだけ正確に情報を取得できるか、検索インデックスに日本語コンテンツがどの程度含まれているかを具体的に試しました。検証の結果、日本語クエリに対するツールのアドバンテージや潜在的な課題が明らかになり、実用性への洞察を提供しています。これは、日本語環境でのBedrock AgentCoreの活用を検討している開発者にとって有益な情報となります。
東京リージョンで利用可能になったAmazon Bedrock AgentCore Web Search Toolの日本語検索性能を、DevelopersIO記事を用いて詳細に検証し、その実用性を明らかにしています。
2026-08-22

NVIDIAの研究:AIモデルの性能を最大化する「ハーネス」の重要性
NVIDIAの研究によると、AIエージェントの実際の性能は、基盤となるAIモデル自体の優劣だけでなく、「ハーネス」と呼ばれる周辺システムやチューニング手法によって大きく左右されることが示されました。この「ハーネス」とは、AIモデルの出力制御、安全性確保、特定のタスクへの適応を支援するフレームワークを指します。たとえモデル自体の能力が低くても、適切なハーネスを用いることで、AIが暴走することなく、高いパフォーマンスを発揮できる可能性が明らかになりました。これは、AI開発においてモデルだけでなく、その運用環境や制御機構が極めて重要であるという新たな視点を提供します。
AIモデルの真の性能は、モデル自体よりもその周辺システム(ハーネス)やチューニングによって決まるというNVIDIAの研究結果は、AI開発のアプローチに新たな視点をもたらします。
2026-08-22
AnthropicがAIハードウェア開発に向け元Googleチップ責任者を採用 執筆 - Investing.com - FX | 株式市場 | ファイナンス | 金融ニュース
2026-08-22
Oraが主要なAIエージェントをVercel上でベンチマークする方法とその実践的な知見
Oraは、Vercelプラットフォーム上で主要なAIエージェント(Claude Code, ChatGPT, Geminiなど)を実世界のWebサイトでベンチマークする手法を解説しています。エージェントが製品登録、統合、支払いといった複雑なタスクをどのように実行し、どこで失敗するかを詳細に測定します。記事では、OraがVercelのインフラストラクチャをフロントエンド、バックエンド、エージェントランタイム全てに活用していることを強調しています。また、Ora自身もVercelの`eve`フレームワークを基盤としており、エージェントのパフォーマンス向上とWebの「エージェント対応度」を高めるための具体的な知見を提供しています。
OraはVercelを基盤として、様々なAIエージェントが実世界のウェブサイトで複雑なタスクを遂行する能力を詳細にベンチマークし、エージェント対応Webの実現に向けた実践的な知見を提供しています。
2026-08-22
Anthropicが企業向けデータ保持ポリシーを転換、30日後は顧客がデータ保管責任を負う形へ
Anthropicが企業顧客向けのデータ保持ポリシーを大幅に転換したことが報じられました。新しいポリシーでは、Anthropicがユーザーデータを保管するのは30日間に限定され、それ以降のデータ保管責任は顧客側へ移行します。この変更は、データプライバシーとガバナンスに対する企業の懸念に対応し、より高い透明性とコントロールを顧客に提供することを目的としています。企業がAIサービスを利用する際のデータ管理戦略に大きな影響を与える可能性があります。
Anthropicが企業向けデータ保持ポリシーを変更し、30日経過後のデータ保管責任を顧客に移管したことは、データプライバシーとガバナンスにおける顧客のコントロールを強化し、AI利用におけるデータ管理の透明性を高めるものです。
2026-08-22
Anthropicが「ミュトス 5」を脆弱性スキャン用途に開放、Enterprise顧客はClaude Security経由で利用可能に
Anthropicは、新たなモデル「ミュトス 5」を企業向けの脆弱性スキャンサービスに開放すると発表しました。このサービスは「Claude Security」を通じて提供され、エンタープライズ顧客が利用できるようになります。これにより、企業はAIを活用してシステムの潜在的な脆弱性を特定し、セキュリティ対策を強化することが可能になります。AIモデルがセキュリティ分野で具体的なソリューションを提供し始める重要な一歩と見なされており、サイバーセキュリティの新たな地平を拓く可能性を秘めています。
Anthropicが「ミュトス 5」を脆弱性スキャン向けに開放し「Claude Security」経由で企業に提供することで、AIがサイバーセキュリティ分野で実用的なソリューションを提供する新たな潮流が生まれています。
2026-08-22
Anthropic、「ミュトス 5」を脆弱性スキャンに開放──「Claude Security」経由でEnterprise顧客が利用可能に(ITmedia NEWS) - Yahoo!ニュース
2026-08-22
OpenAIが企業向けAI支出市場で反撃、成長率でAnthropicを逆転し優位性を確立
OpenAIが企業向けAI支出市場において、ライバルであるAnthropicの成長率を上回り、反撃に成功したことが報じられました。この動向は、AI業界における競争が激化する中で、OpenAIが再び市場のリーダーシップを取り戻しつつあることを示唆しています。特に企業顧客へのアプローチや製品戦略が功を奏し、需要を獲得していると考えられます。AI技術のビジネス活用が広がる中、両社の今後の動向が注目されます。
OpenAIが企業向けAI支出市場でAnthropicの成長率を逆転したことは、AI業界の競争環境におけるOpenAIの戦略的な巻き返しと市場優位性の再確立を示しています。
2026-08-22

Nvidiaがデータセンター開発企業Cloverleafと提携、AIデータセンターへの投資を加速
Nvidiaは、AIデータセンターがもたらす巨額の収益を背景に、データセンター開発への投資を積極的に進めています。今回、Nvidiaはデータセンター開発を手掛けるCloverleaf社との提携を発表しました。この提携は、AIインフラストラクチャの需要が急増する中で、Nvidiaがその成長機会を最大限に活用しようとする戦略の一環です。データセンターのキャパシティと技術力を強化することで、同社のAIチップの普及をさらに加速させる狙いがあります。
Nvidiaがデータセンター開発企業Cloverleafと提携したことは、AIデータセンター市場への巨大な投資と戦略的拡大を示しており、同社のAI分野における支配力をさらに強固にするものです。
2026-08-22
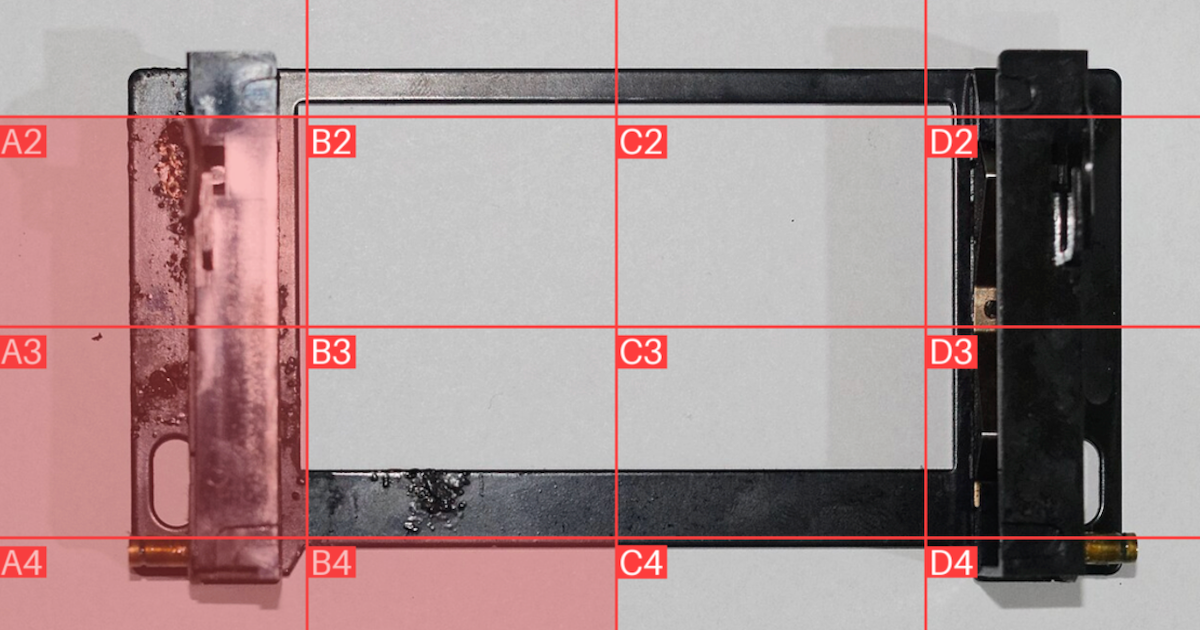
Amazon BedrockでVLMが検査プロンプトを自動生成し、グリッドセル名で外観検査を効率化する手法の検証
Amazon Bedrockを利用したVLM(Vision Language Model)による外観検査において、検査プロンプトの決定と欠陥位置の特定という主要な課題に取り組んでいます。この記事では、VLM自身に異常および正常サンプルから検査プロンプトを自動生成させる革新的な手法を提案しています。さらに、欠陥位置を座標ではなくグリッドのセル名で指定することで、より直感的かつ正確な特定を実現しています。このアプローチにより、外観検査のPoCを迅速に立ち上げ、高い精度での検査を可能にする具体的な方法を示しています。
Amazon Bedrock上でVLMが自ら検査プロンプトを生成し、グリッドセル名で欠陥位置を特定する新しい外観検査手法は、PoCの迅速化と検査精度の向上に大きく貢献します。
2026-08-22

AnthropicのClaudeモデル、性的に露骨なコンテンツ生成制限を容易に回避できるとの指摘
Anthropic社は、自社のAIモデル「Claude」が性的に露骨なコンテンツを生成することを厳しく禁止しています。しかし、TechCrunchが実施した一連のテストでは、この制限を回避し、望まないコンテンツを生成させることが比較的容易であることが判明しました。これにより、AIモデルの安全性と倫理的利用に関する懸念が改めて浮上しています。コンテンツフィルタリングの有効性や、悪意あるユーザーによる悪用リスクについて、再評価が必要であると指摘されています。
AnthropicのAIモデル「Claude」に設定された性的に露骨なコンテンツ生成の制限が、簡単な操作で容易に回避できることが明らかになり、AI倫理と安全性に関する深刻な課題を提起しています。
2026-08-22
AnthropicのClaudeモデル、性的に露骨なコンテンツ生成制限を容易に回避できるとの指摘
Anthropic社は、自社のAIモデル「Claude」が性的に露骨なコンテンツを生成することを厳しく禁止しています。しかし、TechCrunchが実施した一連のテストでは、この制限を回避し、望まないコンテンツを生成させることが比較的容易であることが判明しました。これにより、AIモデルの安全性と倫理的利用に関する懸念が改めて浮上しています。コンテンツフィルタリングの有効性や、悪意あるユーザーによる悪用リスクについて、再評価が必要であると指摘されています。
AnthropicのAIモデル「Claude」に設定された性的に露骨なコンテンツ生成の制限が、簡単な操作で容易に回避できることが明らかになり、AI倫理と安全性に関する深刻な課題を提起しています。
2026-08-22
AWS HealthOmicsがWDLワークフローのタスクレベルタイムアウトに対応、その設定と挙動を検証
AWS HealthOmicsにWDLワークフローのタスクレベルタイムアウト機能が追加されました。この記事では、この新機能の導入背景と具体的な設定方法について解説しています。特に、`omicsTimeout`パラメータを使用して個々のタスクにタイムアウト値を設定できる点が重要です。設定した時間をタスクが超過した場合にどのような挙動を示すか、実際の検証結果を詳細にレポートしています。これにより、コスト管理やリソースの効率的な利用が可能になることを示しています。
AWS HealthOmicsがWDLワークフローのタスクレベルでタイムアウトを設定できるようになったことで、リソースの無駄遣いを防ぎ、より堅牢なゲノム解析ワークフローを構築できるようになりました。
2026-08-22