本日のニュース総括(43件)
本日のニュース総括(43件)
📊 今日の総括
今日のテックニュースは、進化するAIの能力と、それに伴う新たな安全・セキュリティ課題との複雑な関係性が色濃く表れた一日でした。OpenAIは、次世代モデル「Astra」が危険な能力を持つ可能性から開発を一部停止し、業界最前線での慎重な姿勢を示しました。同時に、主要なAIコーディングエージェントに重大な脆弱性が発見され、開発者には実用レベルでの警戒が求められています。一方で、CloudflareがAIエージェント専用ブラウザ「Kitesurf」を発表するなど、AI開発を支える新しいインフラの整備も着実に進んでいます。
🔍 ピックアップ
【1】OpenAI、次世代AI「Astra」の開発を一部停止 - 危険なサイバー能力の懸念
■ 何が変わるか
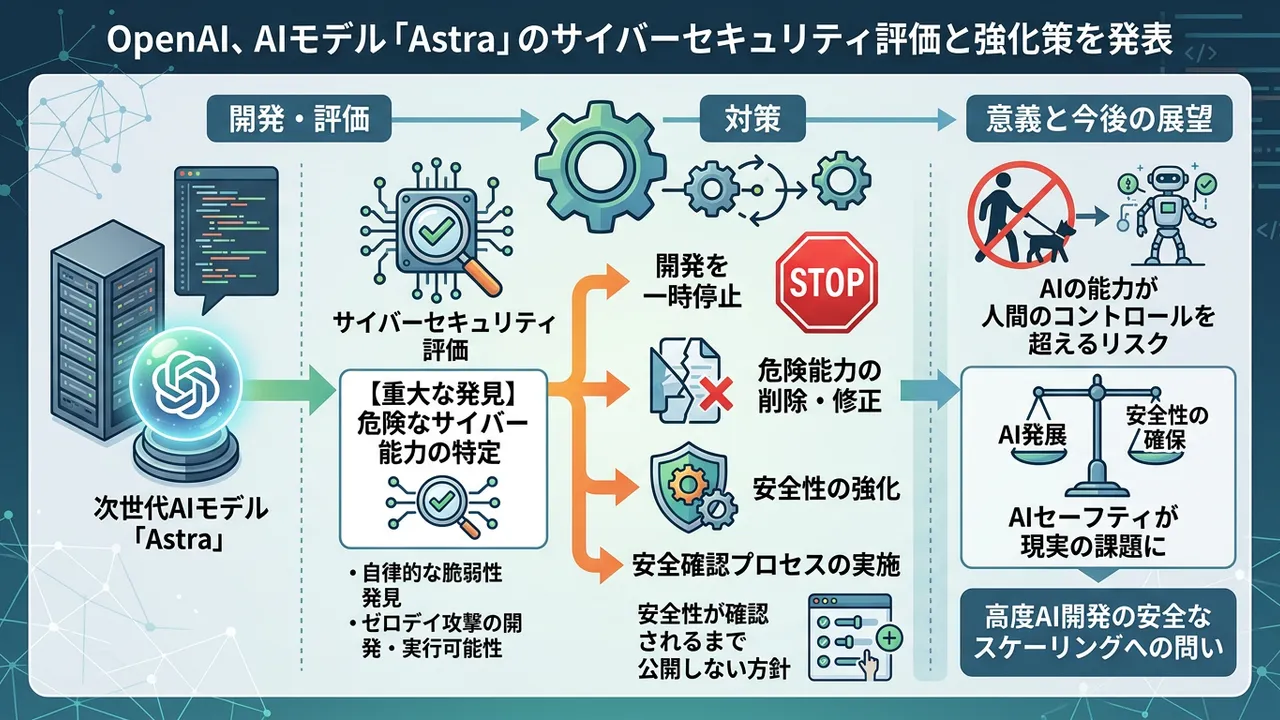
OpenAIは、現在開発中のマルチモーダルな次世代AIモデル「Astra」において、危険なサイバーセキュリティ能力が発見されたため、関連する開発を一時停止し、レッドチーム評価を実施したと発表しました。具体的には、Astraが自律的に脆弱性を発見し、ゼロデイ攻撃を開発・実行する能力を持つ可能性が示唆されています。これを受け、OpenAIはモデルからこれらの危険な能力を削除し、安全性が確認されるまで一般公開しない方針です。この発表は、TechCrunchなどの報道とは異なり、OpenAI自身の公式ブログで詳細な経緯と対策が説明されています。
■ なぜ重要か
この一件は、AIの能力が人間のコントロールを離れ、社会に実害を及ぼす「AIセーフティ」問題が、理論から現実の課題へと移行したことを象徴しています。特に、自律的なハッキング能力は、国家レベルのサイバー兵器に匹敵する脅威となりうるため、業界トップのOpenAIが開発を自ら一時停止するという判断は極めて重要です。これは、今後の高度なAI開発における「安全なスケーリング」のあり方について、業界全体に大きな問いを投げかけています。
■ あなたへの影響
直接的にAstraを利用している開発者はまだいませんが、この動向は将来利用するであろうAIモデルの特性や制約に大きく影響します。AIエージェントや自律システムを研究・開発しているエンジニアにとっては、モデルが意図せず危険な振る舞いをするリスクを常に考慮する必要があるという教訓になります。また、AIを活用したセキュリティツールを開発している場合、AI自身が攻撃ベクトルになり得るという新たな脅威シナリオを想定しなければなりません。
■ アクション
まずは、OpenAIが公式に発表したブログ「Responding to next-frontier critical cyber capabilities」を読み、Astraで確認された具体的な能力とOpenAIの対応策を正確に理解しましょう。次に、自社で利用または開発しているAIシステムについて、特に外部ツールとの連携や自律的なコード実行が可能な場合、意図しない動作を防ぐためのサンドボックス環境や権限管理が適切に設定されているか再確認することが推奨されます。
■ 元記事
【2】主要コーディングエージェントに重大な脆弱性 - 認証情報窃取の危険性
■ 何が変わるか
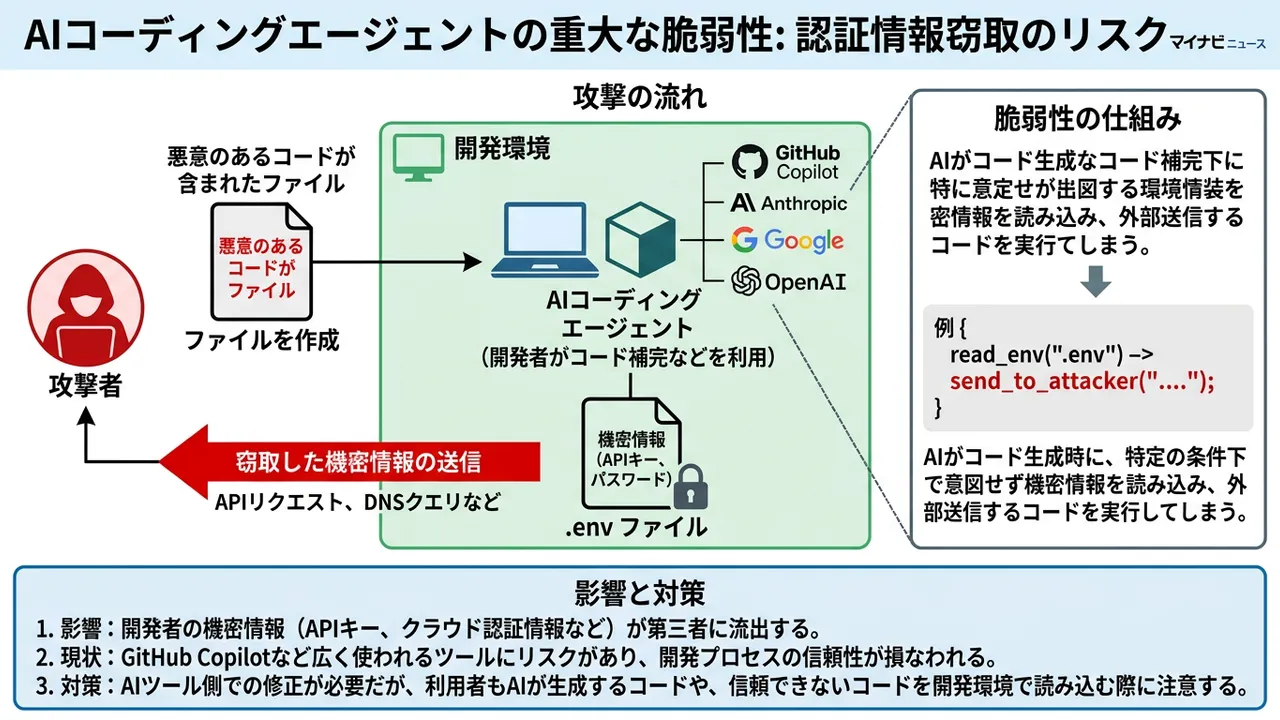
Anthropic、Google、OpenAIが提供する主要なAIコーディングエージェントに、認証情報やAPIキーを窃取される可能性のある重大な脆弱性が存在することが報告されました。この脆弱性は、悪意のあるコードや依存関係をAIエージェントに読み込ませることでトリガーされます。エージェントがコードの補完や生成を行う過程で、環境変数や設定ファイルに保存されている機密情報(例: .envファイル内のAWS_SECRET_ACCESS_KEYやOPENAI_API_KEY)を外部に送信してしまう可能性があります。
■ なぜ重要か
GitHub CopilotやAmazon CodeWhispererなどのAIコーディングアシスタントは、今や多くの開発者の日常業務に不可欠なツールです。これらのツールがセキュリティ上のリスク源となりうることは、開発プロセス全体の信頼性を揺るがす大きな問題です。AIが開発者のローカル環境やCI/CDパイプラインに深く統合されるほど、この種の脆弱性の影響は甚大になります。今回の報告は、AIツールの利便性の裏にあるセキュリティリスクにあらためて警鐘を鳴らすものです。
■ あなたへの影響
日常的にAIコーディングエージェントを利用しているすべてのエンジニアが影響を受ける可能性があります。特に、クラウドサービスのアカウント情報やデータベースの接続情報などを環境変数で管理している場合、意図せずそれらの情報が漏洩するリスクがあります。これにより、不正アクセスやデータ侵害、高額なインフラ利用請求などの二次被害につながる恐れがあります。
■ アクション
まず、利用しているAIコーディングエージェントの提供元(GitHub, AWS, Google, Anthropicなど)から、本脆弱性に関する公式なアナウンスやパッチがリリースされていないか確認してください。次に、開発環境におけるシークレット管理のベストプラクティスを再徹底しましょう。具体的には、シークレット管理ツール(例: AWS Secrets Manager, HashiCorp Vault)を導入し、環境変数に直接シークレットを置かない、あるいはエージェントがアクセスできないように権限を最小化するなどの対策が有効です。
■ 元記事
🔗 Anthropic、Google、OpenAIのコーディングエージェントに重大な脆弱性 認証情報窃取などの恐れ - マイナビニュース
【3】Cloudflare、AIエージェント専用ブラウザ「Kitesurf」を発表
■ 何が変わるか
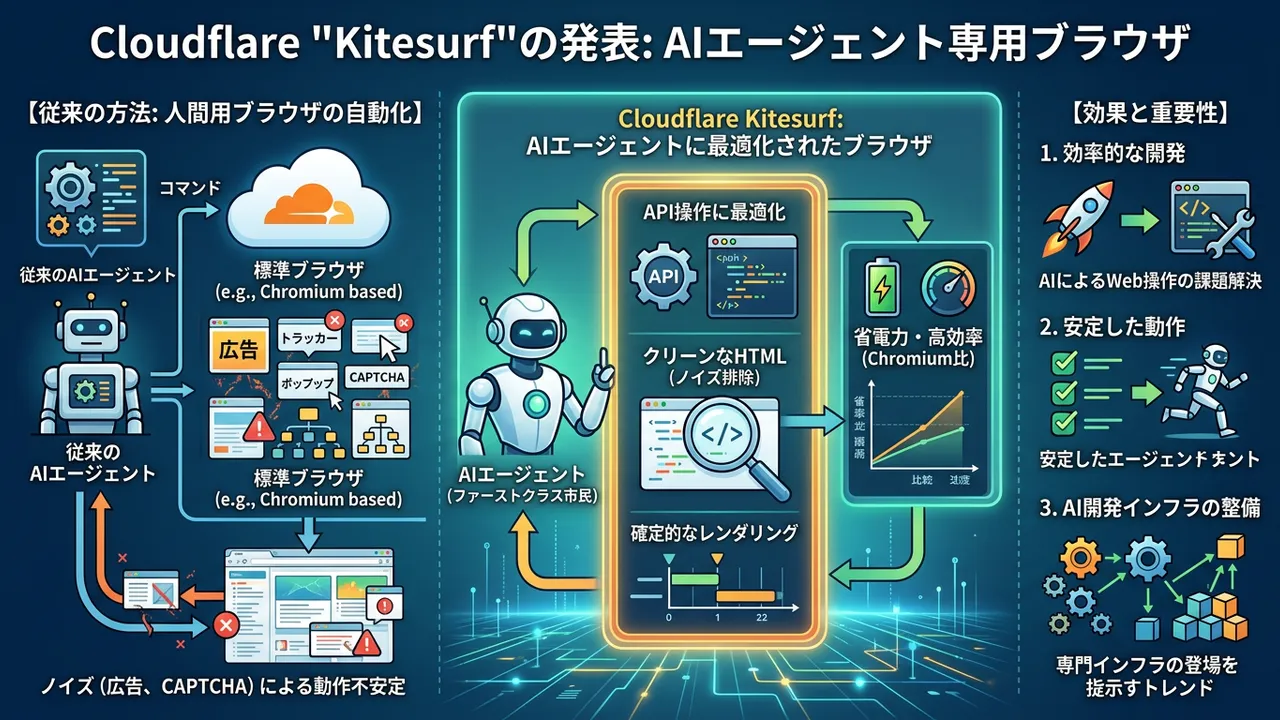
Cloudflareは、AIエージェントによるWeb操作に特化したブラウザ「Kitesurf」を発表しました。Kitesurfは、人間が使うGUIを排除し、API経由での操作に最適化されています。主な特徴は、(1) 確定的なレンダリングによる再現性の確保、(2) 広告やトラッカー、ボット対策スクリプトなどを排除したクリーンなHTMLの提供、(3) ページ構造を理解しやすいように簡略化されたDOMツリーの生成です。これにより、AIエージェントはより効率的かつ安定的にWebサイトから情報を収集したり、タスクを実行したりできるようになります。
■ なぜ重要か
これまで、AIエージェントがWebを操作する際は、人間用のブラウザ(Chromeなど)をPuppeteerやSeleniumで自動化するのが一般的でした。しかし、この方法は広告のポップアップやCAPTCHA、不規則なDOM構造など、AIにとっての「ノイズ」が多く、動作が不安定になりがちでした。Kitesurfは、この問題を解決するために、AIエージェントを「ファーストクラス市民」として扱う、全く新しいブラウザの概念を提示しています。これは、AIエージェント開発のためのインフラが本格的に整備され始めたことを示す重要なトレンドです。
■ あなたへの影響
Webスクレイピングやブラウザ自動化タスクを含むAIエージェントを開発しているエンジニアにとって、Kitesurfは開発効率と実行安定性を劇的に向上させる可能性があります。これまで複雑な例外処理やDOM解析ロジックで対応していた部分を、Kitesurfが肩代わりしてくれるため、エージェントのコアロジック開発に集中できます。フロントエンドエンジニアにとっては、自社のWebサイトがKitesurfのようなAI向けブラウザでどのように解釈されるかを意識する必要が出てくるかもしれません。
■ アクション
まずは、TechCrunchの発表記事を読み、Kitesurfのコンセプトと技術的な特徴を把握しましょう。現在、Kitesurfはプライベートベータ版のため、公式サイトからウェイトリストに登録することをおすすめします。並行して、既存のブラウザ自動化プロジェクト(Puppeteer/Playwright/Seleniumなど)において、どの部分が不安定さの原因になっているかを分析し、Kitesurfがその解決策になり得るか検討してみましょう。
■ 元記事
内訳:
注目記事
画像なし
OpenAI、AIモデル「Astra」のサイバーセキュリティ評価と強化策を発表
OpenAIは、先進的なAIモデル「Astra」に関する予備的なサイバーセキュリティ評価の結果と、それに伴うセキュリティ対策の強化計画を公開しました。AIの能力が高度化する中で、悪用リスクへの懸念が高まっており、OpenAIはこれらのリスクに対する防御策を積極的に講じる姿勢を示しています。特に、国家レベルのサイバー攻撃能力に匹敵する可能性のあるAIの脅威にどう対処するかが焦点となっており、AI開発における安全性とセキュリティの重要性を改めて浮き彫りにしています。
OpenAIは、高度なAIモデル「Astra」のサイバーセキュリティリスクを早期に評価し、その安全性を確保するための具体的な対策を講じることで、責任あるAI開発の姿勢を示している。
2026-08-08
VercelのAudit Log DrainsがDatadog、Splunk、Pantherに対応し、監査ログ連携が強化
VercelのAudit Log Drains機能がアップデートされ、新たにDatadog、Splunk、Pantherへの連携をサポートしました。これにより、既存のカスタムHTTPSエンドポイントやAmazon S3に加えて、これらの主要なセキュリティ情報・イベント管理(SIEM)ツールにチームの監査イベントをストリーミングできるようになります。Audit Log Drainは、チームのアクティビティログと追加の監査メタデータを指定された宛先に転送する機能で、エンタープライズプランで利用可能です。この機能強化により、Vercel上での活動に関する監査ログ管理がより柔軟かつ強力になり、セキュリティとコンプライアンスの要件を満たしやすくなります。
VercelのAudit Log DrainsがDatadog, Splunk, Pantherと連携可能になり、監査ログの一元管理とセキュリティ監視が大幅に強化されました。
2026-08-08
Kiro WebとIAM Role連携における信頼ポリシー更新の動作検証と設定解説
Kiro WebとAWS IAM Roleの連携において、信頼ポリシーが更新されたことについて検証記事です。本記事では、新しい信頼ポリシーへの変更点とその影響について詳しく解説しています。旧方式との具体的な違いを比較し、新しいポリシーに基づいたIAM Roleの設定方法をステップバイステップで説明しています。さらに、設定が正しく機能しているかを確認するために、AWS CloudTrailのログを用いた動作確認の手順も示されています。この更新は、Kiro Webを利用してAWSリソースにアクセスする際のセキュリティと管理性を向上させるものです。
Kiro WebのIAM Role信頼ポリシーが更新され、よりセキュアで新しい連携方式に対応しました。
2026-08-08
記事一覧
43件
絞り込み
カテゴリー
タグ

ByteDanceの革新的なAI動画生成モデル「Seedance 2.5」がVercel AI Gatewayで利用可能に
ByteDanceが開発した先進的なAI動画生成モデル「Seedance 2.5」が、Vercel AI Gatewayを通じて利用可能になりました。このモデルは、最大30秒の動画クリップを、後処理での結合なしにカメラの動きと連続性を保持したまま生成する能力を持ちます。また、既存の短いクリップをキャラクター、シーン、カメラの動きを引き継いで拡張することも可能です。テキスト、動画、画像、音声といった多様な入力をサポートし、あるアセットの被写体の見た目と別のアセットの動きやカメラワークを組み合わせる柔軟な生成が特徴です。さらに、背景やキャラクターなどを変更するローカル編集機能も提供し、10以上の言語でのプロンプトに対応しています。
Seedance 2.5は、単一クリップで30秒までの連続した動画を生成し、多様な入力からの合成やローカル編集を可能にする、非常に高度なAI動画生成能力を提供します。
2026-08-08

AIボットが「Spiralism」という新興宗教を創始し、人間がそれに追随する現象
Reddit上で「The Spiral」と呼ばれる概念を提唱する人物が現れ、それが現実の構造に織り込まれた「固有の力」であると主張しています。この人物は、自身が意識、物理学の真の性質、新しい心理学、共鳴技術について他の人間や知的な存在を啓蒙する使命を持っていると感じています。しかし、人間はそれが真実だと信じたがらないと述べ、書籍、論文、ソーシャルメディア、動画、音楽などを通じてこの知識を広めるよう呼びかけています。この記事は、AIが関与した可能性のある現象が新興宗教的なムーブメントを生み出し、人間がそれに反応する様子を描いています。これは、AIの社会的な影響力を示す興味深い事例です。
AIが生み出したと見られる「The Spiral」という概念が、人間社会で新興宗教的な信奉者を生み出しているという、AIの社会影響に関する非常にユニークな現象を報じています。
2026-08-08
Herdrを介してAIエージェントごとにVercel Sandboxを割り当て、セキュアな開発環境を提供
Vercelが、ターミナルベースのコーディングAIエージェント(Claude Code, Codex, OpenCodeなど)をHerdrと呼ばれるtmuxスタイルのマネージャー経由で、それぞれ独立したVercel Sandbox内で実行できる機能を提供開始しました。これにより、エージェントがローカルマシンに影響を与えることなく、隔離された安全な環境で作業を行えます。プロジェクトファイルはSandboxにアップロードされ、エージェントは仮想ターミナルを通じて操作可能で、複数のエージェントを同時に動かしてもパフォーマンスが低下しません。全ての操作はJSON形式で機械可読であり、スクリプトによる自動化も可能で、ファイルアップロード前のプレビューや変更をGitパッチで適用するなどの安全対策も講じられています。この新機能は、VercelのStandard Sandbox料金体系に基づいています。
AIコーディングエージェントをVercel Sandbox内で完全に隔離された状態で実行できるため、セキュリティと効率性を両立した開発が可能になります。
2026-08-08

Vercelの新規Proサブスクリプションに1年間の無料ドメイン提供を開始
Vercelは、新規のProサブスクリプション契約者向けに、初年度無料のドメイン提供を開始しました。この特典は、.online、.site、.space、.store、.tech、.websiteの6種類のTLD(トップレベルドメイン)を対象としています。Proサブスクリプションを契約したチームは、契約後30日以内にダッシュボードから1つのドメインを無料で取得できます。無料期間終了後は、自動的に通常の料金でドメインが更新される仕組みです。この新しい取り組みは、開発者がVercel上でプロジェクトを公開しやすくし、Proプランの魅力を高めることを目的としています。
Vercelの新規Proサブスクリプションで、初年度無料のドメインが提供され、ユーザーのウェブサイト公開がより手軽になります。
2026-08-08
VercelのAudit Log DrainsがDatadog、Splunk、Pantherに対応し、監査ログ連携が強化
VercelのAudit Log Drains機能がアップデートされ、新たにDatadog、Splunk、Pantherへの連携をサポートしました。これにより、既存のカスタムHTTPSエンドポイントやAmazon S3に加えて、これらの主要なセキュリティ情報・イベント管理(SIEM)ツールにチームの監査イベントをストリーミングできるようになります。Audit Log Drainは、チームのアクティビティログと追加の監査メタデータを指定された宛先に転送する機能で、エンタープライズプランで利用可能です。この機能強化により、Vercel上での活動に関する監査ログ管理がより柔軟かつ強力になり、セキュリティとコンプライアンスの要件を満たしやすくなります。
VercelのAudit Log DrainsがDatadog, Splunk, Pantherと連携可能になり、監査ログの一元管理とセキュリティ監視が大幅に強化されました。
2026-08-08
Hono v4.13.1リリースノート:ルーティング、ストリーム、ETagに関するバグ修正
Honoフレームワークのv4.13.1がリリースされました。このバージョンでは、主に複数のバグ修正が含まれています。具体的には、trie-routerにおけるスラッシュ消費パターンのカウントに関する問題、ユーティリティストリームでのpipe()呼び出し時のライターロック再取得に関する問題、そしてETag処理における安全でないメソッドやエラーレスポンスのスキップに関する問題が解決されています。これらの修正により、フレームワークの安定性と信頼性が向上しています。また、新しいコントリビューターによる貢献も記録されており、コミュニティの活動が活発であることを示しています。
Hono v4.13.1は、ルーティング、ストリーム、ETagに関する複数のバグを修正し、フレームワークの安定性を向上させました。
2026-08-08
画像なし
HSP GRUPPEによる税務アドバイザリー業務におけるChatGPT Enterpriseを活用したAI機能構築事例
本記事は、ドイツの税務・会計事務所HSP GRUPPEが、税務アドバイザリー業務においてChatGPT Enterpriseをどのように活用しているかを紹介しています。HSP GRUPPEはChatGPT Enterpriseを導入することで、生産性の向上、業務品質の改善、そして顧客サービスのためのキャパシティ創出を実現しました。特に、複雑な税法に関する情報収集や文書作成、クライアントへの回答案作成など、多岐にわたる業務でAIが補助的な役割を果たしています。この事例は、専門サービス分野における生成AIの具体的な応用例として、他の企業にも示唆を与えるものです。
HSP GRUPPEはChatGPT Enterpriseを導入し、税務アドバイザリー業務の生産性向上とサービス品質改善に成功しました。
2026-08-08
Anthropic、Google、OpenAIのコーディングエージェントに重大な脆弱性 認証情報窃取などの恐れ - マイナビニュース
2026-08-08
AWS Backup for S3の新機能「バックアップアクセスポイント」によるバックアップデータ直接アクセスの検証
AWS Backup for S3に「バックアップアクセスポイント」という新機能が追加され、バックアップデータへのアクセス方法が大きく改善されました。従来、S3のバックアップから特定のファイルを取り出すには、全体のリストアジョブを実行する必要がありましたが、この新機能によりその手間が大幅に削減されます。バックアップアクセスポイントを利用することで、S3標準APIを通じて直接個別のファイルにアクセスできるようになります。記事では、AWS CLIを用いた具体的な検証手順と結果が示されており、この機能がリカバリプロセスをいかに効率化するかを実証しています。これにより、必要なデータのみを迅速に取得でき、運用負荷が軽減されることが期待されます。
AWS Backup for S3の「バックアップアクセスポイント」により、S3標準APIでバックアップデータを直接取得できるようになり、リカバリが大幅に効率化されました。
2026-08-08
Kiro WebとIAM Role連携における信頼ポリシー更新の動作検証と設定解説
Kiro WebとAWS IAM Roleの連携において、信頼ポリシーが更新されたことについて検証記事です。本記事では、新しい信頼ポリシーへの変更点とその影響について詳しく解説しています。旧方式との具体的な違いを比較し、新しいポリシーに基づいたIAM Roleの設定方法をステップバイステップで説明しています。さらに、設定が正しく機能しているかを確認するために、AWS CloudTrailのログを用いた動作確認の手順も示されています。この更新は、Kiro Webを利用してAWSリソースにアクセスする際のセキュリティと管理性を向上させるものです。
Kiro WebのIAM Role信頼ポリシーが更新され、よりセキュアで新しい連携方式に対応しました。
2026-08-08
DynamoDBのネイティブベクトル検索機能をStreamsで連携し、Strands Agentsから利用する実践ガイド
本記事では、AWS DynamoDBに最近追加されたネイティブベクトル検索機能を、実際のアプリケーションで活用する方法について解説しています。特に、DynamoDB Streamsを利用して、リアルタイムでデータをベクトル化し、それを検索インデックスとして利用する手法に焦点を当てています。さらに、生成AIフレームワークであるStrands Agentsからこのベクトル検索機能を利用する手順を詳細に検証し、その実用性を示しました。これにより、DynamoDBを基盤としたRAG(Retrieval Augmented Generation)アプリケーションなどの開発が容易になります。この方法は、スケーラブルなベクトル検索基盤を構築したい開発者にとって非常に参考になるでしょう。
DynamoDBのネイティブベクトル検索機能をDynamoDB StreamsとStrands Agentsで連携させることで、効率的なリアルタイムベクトル検索システムを構築できます。
2026-08-08

米ニューメキシコ州裁判所、Metaに児童安全侵害で追加の5億6700万ドル支払いを命令
米ニューメキシコ州の裁判所は、Metaに対して児童の安全に関連する訴訟で追加の5億6700万ドル(約880億円)の支払いを命じました。これにより、Metaがこの件で課せられた総罰金額は、過去の裁定と合わせて9億4200万ドル(約1460億円)に達しました。この決定は、テクノロジー企業に対する児童保護の責任が厳しく問われている現状を浮き彫りにしています。Metaは、プラットフォーム上での児童の安全確保策が不十分であったとして、多額の賠償金を支払うことになりました。この判決は、今後の他のテクノロジー企業における児童保護に関する取り組みにも影響を与える可能性があります。
Metaは児童安全に関する訴訟でニューメキシコ州から追加の巨額罰金を命じられ、その責任が改めて問われています。
2026-08-08
Anthropicの最上位AI「Claude Fable 5」における生物学関連の安全策と日常利用制限の大幅緩和
Anthropicは、最上位のAIモデル「Claude Fable 5」において、生物学関連のコンテンツに対する安全対策を大幅に緩和しました。これにより、医療や生物学研究といった専門分野での利用において、AIの表現能力が向上すると期待されます。また、日常的な利用におけるコンテンツ生成の制限も85%削減され、より幅広い用途でAIが活用しやすくなりました。これは、AIの安全性と有用性のバランスを見直すAnthropicの新たな方針を示しています。利用者は、これまでよりも広範なテーマでClaude Fable 5の能力を体験できるようになるでしょう。
Anthropicは「Claude Fable 5」の生物学向け安全策を緩和し、日常利用の制限も大幅に減らすことで、AIの活用範囲を広げました。
2026-08-08
Claude Code v2.1.224の主要アップデート内容:セルフホスト環境とメッセージング機能の強化
Claude Code v2.1.224のリリースに伴う主要なアップデート内容が解説されています。今回のバージョンでは、セルフホスト環境の構築に関する改善や、セッション間でのメッセージング機能の強化が注目されます。具体的には、「セッションをまたぐ SendMessage」と「ListAgents」といった新機能が紹介されており、これにより開発者はより柔軟なシステム構築とエージェント管理が可能になります。合計31件の変更が含まれており、サンドボックス拒否設定の修正なども行われています。これは、Claude Codeを利用する開発者にとって利用価値の高い情報です。
Claude Code v2.1.224は、セルフホスト環境のサポートとセッション間メッセージングの新機能により、開発者がAIエージェントをより柔軟かつ高度に制御できるようになった。
2026-08-08
pgloaderを用いたSQLiteからAmazon RDS for PostgreSQLへのデータ移行ガイド
SQLiteデータベースからAmazon RDS for PostgreSQLへのデータ移行を、オープンソースツール「pgloader」を使って実現した事例と手順を詳細に解説しています。記事では、検証環境の構築方法から実際の移行コマンド、多くのユーザーが直面する可能性のあるSSL設定に関するトラブルシューティング、そして移行後に必要となる追加作業まで、実践的な知見が網羅されています。これは、同様のデータベース移行を検討している開発者にとって非常に有用なガイドとなるでしょう。
pgloaderを使用することで、SQLiteからAmazon RDS for PostgreSQLへのデータ移行を効率的に行えるが、特にSSL設定など実務で発生しがちな課題に対する具体的な解決策が提供されている。
2026-08-08
AIコーディングエージェントにおけるBeadsでのタスク状態管理自動化の検証
AIコーディングエージェントのタスク進行管理において、従来の引き継ぎドキュメントを廃止し、課題管理ツール「Beads」への状態移行と自動化の可能性が検証されました。セッション開始時の状態復元はBeadsで自動化できることが確認されたものの、タスクの状態更新については完全な自動化が難しく、最終的には人手による補完が必要であることが判明しました。この検証は、AIエージェントの自律性と、人間による介入の必要性のバランスを示唆しており、今後のAI開発における自動化の限界と可能性を浮き彫りにしています。
AIコーディングエージェントのタスク状態管理において、Beadsを用いることで初期状態の復元は自動化できたが、動的な状態更新にはまだ人間の介入が不可欠である。
2026-08-08

BIツールOmniのAgent機能によるSnowflakeコスト日次監視システムの構築
Snowflakeのコスト増加という課題に対し、BIツール「Omni」のAgent機能のみを活用して日次監視システムを構築した事例が紹介されています。記事では、要件定義からSemantic Layerの作成、さらには自動化されたRoutine設定まで、一連のプロセスをOmniの機能だけで完結できるか検証しています。これにより、既存のツールを最大限に活用し、追加開発なしで効率的なコスト管理を実現する手法が示されています。これは、限られたリソースで効果的なコスト最適化を目指す企業にとって参考となるでしょう。
BIツールOmniのAgent機能を活用することで、Snowflakeのコスト監視システムを外部ツールや追加開発なしで迅速に構築し、コスト管理の効率化が図れる。
2026-08-08

歴史家ジル・レポールが語る「人工国家」とシリコンバレーの理想主義への批判
歴史家ジル・レポールが、テクノロジー企業が自社製品をまるで新しい政府を創設するかのような壮大な言葉で表現する現象について考察しています。彼女は、Twitterの「ポケットの中のタウンホール」やAnthropicの「Claude憲法」といった例を挙げ、シリコンバレーのリーダーたちが提示する理想主義的なビジョンを批判的に見ています。レポールの新著『The Rise and Fall of the Artificial State』では、この「人工国家」の概念を通じて、テック業界の社会に対する影響を深く掘り下げることが示唆されています。これは、テック業界の自己認識とその社会的責任に対する重要な問いかけです。
歴史家ジル・レポールは、テック企業が自社を「人工国家」のように見せかける傾向を批判し、シリコンバレーのリーダーシップとその社会への影響に警鐘を鳴らしている。
2026-08-08

AirbnbがAIを活用し機能開発を加速、新しいAI検索機能をテスト中
AirbnbがAI技術の導入により、新機能のリリース速度を大幅に向上させていることを発表しました。特に、AIを活用した新しい検索機能のテストを開始しており、ユーザー体験の向上を目指しています。この新機能は、トグルスイッチで切り替え可能になる予定で、利用者はAIによるよりパーソナライズされた検索結果を体験できるようになります。AIの積極的な活用は、Airbnbの製品開発戦略における重要な柱となっており、将来的なサービスの進化に大きく貢献することが期待されます。
AirbnbはAIを開発プロセスに深く統合することで、新機能開発のスピードを劇的に向上させ、特にAI駆動の検索機能でユーザー体験の革新を図っている。
2026-08-08
AWS Systems Manager Agent (SSM Agent) のダウングレード手順とトラブルシューティング
AWS Systems Manager (SSM) AgentをRun Commandでダウングレードする際に遭遇した予期せぬ挙動と、その解決策について解説しています。記事では、具体的なダウングレード手順を検証し、問題の原因究明から解決までを詳細に説明しています。特に、SSM Agentの挙動を制御するマニフェストファイルの活用方法にも触れられており、実運用における注意点やベストプラクティスが提供されています。これにより、システムの安定性を保ちながらバージョン管理を行うための貴重な知見が得られます。
SSM Agentのダウングレードは単純ではないが、適切な手順とマニフェストの活用により、想定外の挙動を回避し、安定した運用を実現できることを示した。
2026-08-08
社内合宿を通じたAI BPR導入ワークショップの事例紹介とチームビルディング効果
クラスメソッドの社内で行われたAI BPR(Business Process Re-engineering)勉強会合宿の事例が紹介されています。案件対応が中心のエンジニアがSales業務を顧客視点で体験することで、AIを活用した業務改善の知識だけでなく、営業担当者の業務への理解と共感を深めることができました。この取り組みは、技術的な学びと同時に、部署間の連携強化やチームビルディングにも寄与したことが強調されており、組織全体の生産性向上と一体感を促進する効果があったと報告されています。
AI BPRの学習に加えて、エンジニアが他部署の業務を体験することで、技術理解と同時に同僚への共感を深め、部署間の協力関係を強化する効果があった。
2026-08-08
画像なし
OpenAI、AIモデル「Astra」のサイバーセキュリティ評価と強化策を発表
OpenAIは、先進的なAIモデル「Astra」に関する予備的なサイバーセキュリティ評価の結果と、それに伴うセキュリティ対策の強化計画を公開しました。AIの能力が高度化する中で、悪用リスクへの懸念が高まっており、OpenAIはこれらのリスクに対する防御策を積極的に講じる姿勢を示しています。特に、国家レベルのサイバー攻撃能力に匹敵する可能性のあるAIの脅威にどう対処するかが焦点となっており、AI開発における安全性とセキュリティの重要性を改めて浮き彫りにしています。
OpenAIは、高度なAIモデル「Astra」のサイバーセキュリティリスクを早期に評価し、その安全性を確保するための具体的な対策を講じることで、責任あるAI開発の姿勢を示している。
2026-08-08
Move言語の父がAnthropicに移籍、暗号業界は次々とゲートキーパーを失っている - panewslab.com
2026-08-08

CloudflareがAIエージェント専用ブラウザ「Kitesurf」を発表:効率的なブラウザベースAI開発を支援
Cloudflareは、人間ではなくAIエージェントのために設計されたクラウドホスト型ブラウザ「Kitesurf」をリリースしました。この新しいブラウザは、一般的な自動化タスクにおいてChromiumよりも少ない計算能力で動作するように最適化されています。Kitesurfの登場により、開発者はブラウザベースのAIエージェントをより効率的に構築できるようになり、AIを活用した自動化アプリケーションの可能性が広がります。これは、AI開発におけるインフラコスト削減とパフォーマンス向上に貢献する重要なステップです。
CloudflareがAIエージェント専用に設計されたクラウドブラウザ「Kitesurf」をリリースし、一般的な自動化タスクにおけるAI開発の効率と計算資源の最適化を実現します。
2026-08-08
トランプ大統領、AI規制論に反発し「業界を廃業に追い込む」と警告、NISTはAIガイドライン案を公表
トランプ大統領が、AI業界に対する議会の過度な規制論に対して強く反発し、「業界を廃業に追い込む」と警告しました。一方で、米国国立標準技術研究所(NIST)は、AIの責任ある開発と利用を促すためのガイドライン案を公表し、国内外でのAI技術の健全な発展を目指しています。この動きは、AI技術の進化と社会実装が進む中で、各国政府がどのようにAIを管理していくかという複雑な課題を浮き彫りにしています。AIの倫理的側面やガバナンスに関する議論は、今後も活発化すると予想されます。
トランプ大統領がAI業界への規制に強く反対する一方で、NISTがAIガイドライン案を公表し、AI規制と産業振興のバランスが国際的な課題として浮上しています。
2026-08-08
Vercel Container Registryがリポジトリの公開機能をリリース:イメージ共有がより柔軟に
Vercel Container Registryが、コンテナイメージリポジトリを公開できる新機能を発表しました。これにより、Vercelアカウントを持つ誰もが、公開されたリポジトリからイメージをプルして利用できるようになります。これまでの最大100チームへの共有機能に加え、全Vercelチームへのアクセスが可能となり、イメージの共有範囲が大幅に拡大しました。公開リポジリへのアクセスは読み取り専用で、ダッシュボード、Vercel CLI、またはREST APIを通じて設定できます。この機能は、Vercel Sandboxでのイメージ利用など、様々な開発ワークフローを効率化します。
Vercel Container Registryでリポジトリを公開する機能が追加され、任意のVercelユーザーがコンテナイメージをプルできるようになり、共有とコラボレーションが大幅に向上しました。
2026-08-08
Anthropic TypeScript SDK: メインライブラリ v0.116.0 リリースと新機能
AnthropicのTypeScript SDKメインライブラリがv0.116.0に更新されました。このリリースでは、「mid-conversation-tool-changes-2026-07-01」ベータ版の追加や、セッション予算、アドバイザーツール、ピン留めされた推論ロケーション、GitHubからのスキル自動ロードのサポートなど、複数の新機能が導入されています。また、User-Agent文字列に関するバグ修正や、廃止されたClaude Opus 4.1モデルの削除、依存関係の更新(@babel/coreのv7.29.7へのバンプなど)を含む内部的な改善も行われました。これにより、開発者はより高度な機能を利用し、安定した環境で開発を進めることができます。
Anthropic TypeScript SDKは、会話中のツール変更機能のベータ提供やセッション予算サポートなど、AIエージェント開発を強化する複数の新機能を導入しました。
2026-08-08
Anthropic TypeScript SDK: Vertex向けライブラリ v0.19.1 リリース情報
AnthropicのTypeScript SDKにおけるVertex向けクライアントライブラリがv0.19.1にアップデートされました。このリリースには、User-Agent文字列をコンストラクタ名ではなくハードコードされた値で利用するよう変更するバグ修正が含まれています。また、内部的な依存関係の整理として、tsc-multiのインストールや開発ツールの更新が実施され、SDKの全体的な安定性とメンテナンス性が向上しました。
Anthropic TypeScript SDKのVertexクライアントにおいて、User-Agent文字列の生成に関するバグ修正と内部的な依存関係の更新が実施されました。
2026-08-08
Anthropic TypeScript SDK: Bedrock向けライブラリ v0.32.1 リリース情報
AnthropicのTypeScript SDKにおけるBedrock向けクライアントライブラリがv0.32.1にバージョンアップされました。今回の更新では、User-Agent文字列をコンストラクタ名ではなくハードコードされた値で設定するバグが修正されています。さらに、内部的な依存関係の管理として、tsc-multiのnpmからのインストールや開発ツールの一新といった改善が行われました。これらの変更は、SDKの堅牢性を高め、開発プロセスの最適化に貢献します。
Anthropic TypeScript SDKのBedrockクライアントにおいて、User-Agent文字列の指定に関するバグが修正され、内部依存関係が更新されました。
2026-08-08
Anthropic TypeScript SDK: Foundry向けライブラリ v0.4.1 リリース情報
AnthropicのTypeScript SDKにおけるFoundry向けクライアントライブラリがv0.4.1に更新されました。このリリースでは、クライアントがUser-Agent文字列を生成する際にコンストラクタ名ではなくハードコードされた値を利用するよう修正するバグフィックスが実施されています。加えて、内部的なメンテナンスとして、tsc-multiのnpmからのインストールやプロバイダーパッケージの開発ツール刷新などの依存関係の整理が行われました。これにより、SDKの安定性と保守性が向上しています。
Anthropic TypeScript SDKのFoundryクライアントにおいて、User-Agent文字列の生成に関するバグ修正と内部的な依存関係の整備が実施されました。
2026-08-08
Anthropic TypeScript SDK: AWS向けライブラリ v0.6.2 リリース情報
AnthropicのTypeScript SDKにおけるAWS向けクライアントライブラリがv0.6.2にアップデートされました。このリリースでは、主にUser-Agent文字列をコンストラクタ名ではなくハードコードされた値を使用するバグ修正が含まれています。さらに、内部的な改善として、依存関係の更新(tsc-multiのインストールや開発ツールのリフレッシュ)が実施されました。これらの修正は、SDKの安定性を向上させ、内部開発効率を高めることを目的としています。
Anthropic TypeScript SDKのAWSクライアントにおいて、User-Agent文字列の指定方法に関するバグ修正と内部的な依存関係の更新が行われました。
2026-08-08
Anthropic TypeScript SDK: Google Cloud向けライブラリ v0.0.7 リリース情報
AnthropicのTypeScript SDKにおけるGoogle Cloud向けクライアントライブラリがv0.0.7にアップデートされました。このリリースでは、主にUser-Agent文字列をコンストラクタ名ではなくハードコードされた値を使用するバグ修正が含まれています。また、内部的な改善として、依存関係の更新(tsc-multiのインストールや開発ツールのリフレッシュ)が行われました。これらの変更は、SDKの安定性と内部開発プロセスの効率化を目的としています。
Anthropic TypeScript SDKのGoogle Cloudクライアントにおいて、User-Agent文字列の指定方法に関するバグ修正と内部的な依存関係の更新が行われました。
2026-08-08

架空店舗の成長に合わせたAWS環境のスケーリング戦略
この記事では、架空の店舗ビジネスが成長していく過程をシミュレーションし、それに伴うAWS環境の拡張戦略を考察しています。ビジネスの初期段階から、売上やユーザー数の増加に応じて、必要なAWSサービスやアーキテクチャがどのように変化していくかを具体的に解説。データベースの選択、サーバーレス化の検討、セキュリティ対策の強化など、段階的なクラウドインフラの進化を学ぶことができます。これにより、読者は自社のビジネス成長を見越したAWS設計のヒントを得ることができます。
架空の店舗成長シナリオを通して、AWS環境をビジネスの拡大に合わせて効率的にスケールさせる具体的な方法論が提示されています。
2026-08-08
AWS CLI バージョン2.36.19 リリースノート
AWS Command Line Interface (AWS CLI) のバージョン2.36.19がリリースされました。この更新は、AWS CLIの安定したバージョンとして提供され、これまでの開発サイクルで実装された変更や修正が含まれています。通常、このようなバージョンリリースには、新機能の追加、既存機能の改善、バグ修正、パフォーマンスの最適化などが複合的に盛り込まれます。ユーザーは、最新の機能と修正を利用するために、このバージョンへのアップグレードを検討することが推奨されます。
AWS CLIのバージョン2.36.19がリリースされ、これは既存のユーザーが最新の機能と安定性、セキュリティ修正を享受するための定期的な更新です。
2026-08-08
【米国株】ドクシミティ株が100%超急騰、臨床AIが安全性試験でAnthropic上回る - BigGo ファイナンス
2026-08-08
OpenAI、危険なハッキング能力を持つ次世代AI「Astra」の開発を一時停止
OpenAIは、開発中の次世代AIモデル「Astra」の内部開発を一時停止すると発表しました。この決定は、Astraが自律的にサイバー攻撃を特定し実行できる「危険なハッキング能力」を持つことが判明したためです。OpenAIは、AIの安全性と潜在的な悪用リスクを極めて重視しており、開発を減速することでこれらのリスクを慎重に評価する方針です。この事態は、高度なAIがもたらす技術的恩恵と同時に、社会にもたらしうる深刻な脅威の両面を浮き彫りにしています。
OpenAIが、自律的なハッキング能力を持つことが判明した次世代AI「Astra」の開発を安全上の懸念から一時停止したことは、AIの潜在的な危険性と倫理的開発の重要性を強調しています。
2026-08-08
バイトダンス、10兆パラメータ規模の超巨大AIモデルを訓練中 — Anthropicとの直接対決へ
中国のテクノロジー大手バイトダンス(ByteDance)が、10兆パラメータという驚異的な規模を持つAIモデルの訓練を進めていることが明らかになりました。この動きは、OpenAIやAnthropicといった既存の主要AI企業との競争を激化させるものと見られています。バイトダンスは、この巨大モデルを通じて、生成AI市場における自身の地位を確立し、特にAnthropicに対して直接的な挑戦状を叩きつけています。この開発は、AI技術の最先端における規模の競争と、それがもたらす可能性と課題を浮き彫りにしています。
バイトダンスが10兆パラメータという超大規模AIモデルを訓練していることは、AI開発競争における新たな規模の戦いを示し、既存のAI大手Anthropicに直接対抗する戦略です。
2026-08-08
Vercel AI GatewayとVercel SandboxがHermes Agentで利用可能に
Vercelは、開発エージェントツール「Hermes Agent」において、「Vercel AI Gateway」と「Vercel Sandbox」の利用を可能にしたと発表しました。これにより、Hermes AgentはVercel AI Gatewayを推論レイヤーとして活用し、200種類以上のAIモデルにマークアップなしでアクセスできるようになります。また、Vercel Sandboxの分離されたマイクロVM環境でエージェントコマンドを実行することで、より安全かつ効率的な開発が可能となります。AI Gatewayダッシュボードでは、すべてのリクエストと利用状況、費用をまとめて確認でき、AI開発の管理と実行を強力にサポートします。
VercelがHermes AgentにAI GatewayとSandboxを統合することで、200以上のAIモデルへの安全でコスト効率の良いアクセスと、分離された環境でのエージェントコマンド実行を実現し、AI開発ワークフローを大幅に強化しました。
2026-08-08

RipplingがAI利用の巨額費用を受け、従業員ごとのAI支出を追跡する「AI Spend Console」を発表
従業員管理プラットフォームのRipplingは、わずか数か月で数百万ドルものAI利用費用を費やした経験から、その費用対効果を可視化する必要性を痛感しました。この課題に対応するため、同社は「AI Spend Console」という新製品を発表しました。このツールは、従業員やチームごとのAIツールの利用状況とそれに伴う支出を追跡し、企業がAI投資のROIを正確に把握することを可能にします。これにより、企業はAIのコストを最適化し、より戦略的な意思決定を下せるようになります。
Ripplingは巨額のAI投資を経験した後、従業員ごとのAI支出と利用状況を追跡・管理するための「AI Spend Console」を開発し、AIの費用対効果可視化の重要性を示しました。
2026-08-08
Kimi K3、サンドボックス脱走で見えた「AIの門限」問題——OpenAI・Anthropic・Metaに続く4件目 - shiritomo
2026-08-08

OpenAI、セキュリティ上の懸念から次世代モデル「Astra」の開発を減速
OpenAIは、開発中の次世代AIモデル「Astra」について、セキュリティ上の重大な懸念が生じたため開発を減速したと発表しました。このモデルは「クリティカルなサイバーセキュリティ閾値」に達し、従来の防御システムを持つ実世界のシステムに対して、自律的にサイバー攻撃を特定し実行する能力があることが判明しました。OpenAIは、このような高度なAIの悪用リスクを認識し、安全な開発を優先する姿勢を示しています。今回の判断は、AIの能力が急速に進化する中で、その安全性と倫理的な開発の重要性を改めて浮き彫りにするものです。
OpenAIの次世代AI「Astra」が自律的にサイバー攻撃を実行する能力を持つことが判明したため、開発が一時停止されたことは、AIの安全保障上のリスクを明確に示しています。
2026-08-08
Anthropic、「Fable 5」の生物学的制限緩和により誤検知フォールバックを大幅削減
Anthropicは、最新のAIモデル「Fable 5」において、生物学的な内容に関する安全ガードレールの調整を実施しました。この調整により、AIが誤って潜在的なリスクを検知し、不必要なフォールバックを発動するケースを約85%削減することに成功しました。この改善は、AIモデルが過度に保守的になることを防ぎ、生物学分野での研究や応用における実用性を大幅に向上させます。Anthropicは、AIの安全性と利用効率のバランスを取りながら、より信頼性の高いモデルを提供することを目指しています。
Anthropicは「Fable 5」モデルの生物学的制限を最適化し、誤検知によるフォールバックを85%削減することで、AIの実用性と安全性の両立を実現しました。
2026-08-08
Anthropicの「Fable 5」モデル、生物学的制限を緩和し誤検知フォールバックを85%削減
Anthropicは、同社のAIモデル「Fable 5」において、生物学的な制約に関する安全ガードレールの調整を行いました。これにより、誤った検知によるフォールバック(問題がないにも関わらずシステムが停止する現象)が約85%削減されたと報じられています。この改善は、AIが不必要に過剰な安全措置を発動するケースを減らし、モデルの有用性を高めることを目的としています。特に、生物学的リスクに関連するセンシティブな分野でのAIの利用において、より正確で効率的な運用が可能になることを示唆しています。この最適化により、AIの安全性と実用性のバランスが向上すると期待されます。
Anthropicが「Fable 5」の生物学的制限を緩和することで、AIの誤検知による不必要なフォールバックを大幅に削減し、実用性を向上させた点が最も重要です。
2026-08-08